Hvorfor velge denne nettverkssvitsjen?
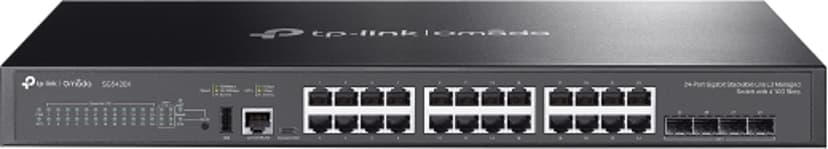
TP-Link Omada SG5428X er en innstegsmodell L3 administrert svitsj som gir pålitelig tilgangslagstilkobling med 24 gigabit RJ45-porter og 4 SFP+ 10 Gbps-uplinker. Den balanserer ytelse og administrerbarhet for edge-distribusjoner hos SMB-er og internettleverandører, med fysisk stabling, vifteløs drift og sentralisert skystyring for å forenkle driften og redusere støy i rack- eller kontormiljøer.
Omada SG5428X kort fortalt:
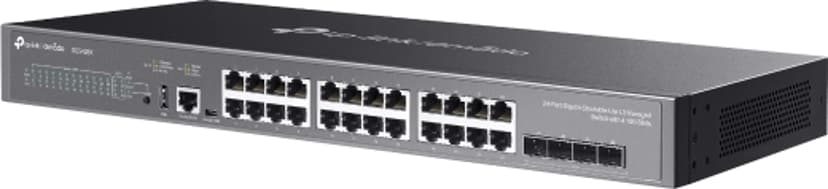
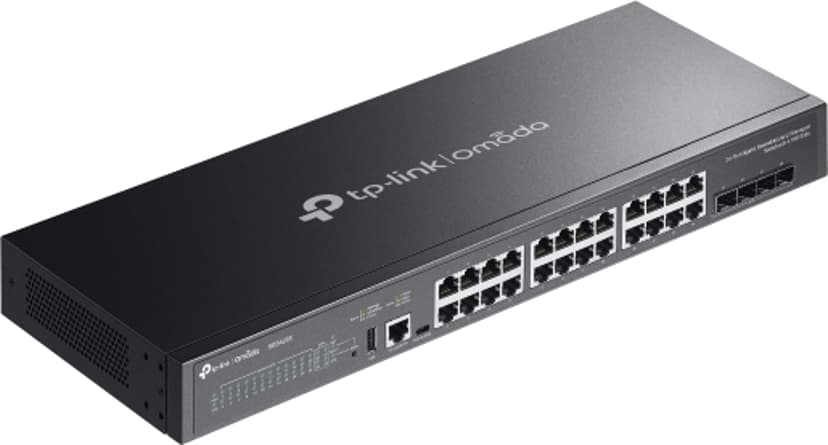
- 24 gigabit kobberporter og 4 SFP+ 10 Gbps-spor, egnet for tett tilgang og høyhastighets-uplinker.
- Lag 3-ruting, DHCP-server/-relay og ERPS gir skalerbar ruting og rask gjenoppretting i ringtopologier.
- Fysisk stabling av opptil 4 enheter for økt kapasitet og enklere topologistyring.
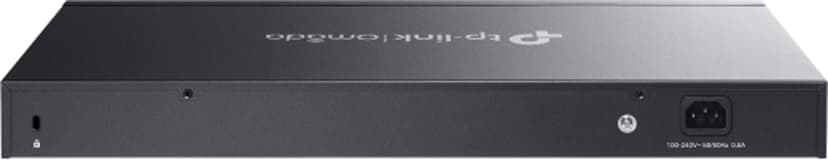
- Vifteløst design og rackmonterbart chassis, ideelt for stille kontorrack og telekomskap.
- Merk: denne modellen har ikke Power over Ethernet, vurder om PoE er nødvendig for din installasjon.
Porter og ytelse
SG5428X tilbyr fleksible portkombinasjoner med 24 gigabit RJ45-porter for endepunkter og fire SFP+ 10 Gbps-spor for aggregering eller serveruplinker. Den har en svitsjekapasitet på 128 Gbit/s og støtte for jumbo-rammer som bidrar til å opprettholde gjennomstrømming for blandet trafikk som filoverføring, VoIP og virtualiserte arbeidslaster. Fysisk stabling av opptil fire enheter lar deg skalere porttetthet samtidig som du beholder et samlet administrasjonsplan.
Ruting og tilgjengelighet
Svitsjen støtter et bredt sett med Layer 3-rutingsfunksjoner, inkludert statiske ruter, RIP og OSPF, noe som gjør den egnet for segmenterte campus- og filialnettverk. Innebygd ERPS gir rask failover i ringtopologier for å ivareta oppetid. DHCP-server og relay-funksjoner forenkler IP-adressetildeling på tvers av flere VLAN og rutede segmenter.
Administrasjon og sikkerhet
Du kan administrere SG5428X via Omada SDN for sentralisert skykontroll, et nettbasert GUI eller en bransjestandard CLI. Administrasjonstrafikk beskyttes med SSL og SSH. Svitsjen har omfattende sikkerhets- og tilgangskontroller som ACL-er, Dynamic ARP Inspection, IEEE 802.1X, MAC authentication bypass, IP-MAC-port-binding og portsikkerhet. SNMP- og RMON-støtte muliggjør overvåking og integrasjon med nettverksadministrasjonssystemer.